감사 로고 하나를 다섯 의존성의 근거로 쓰면 생기는 빈칸
‘브리지 B → 풀 A → 대출 D’로 이어지는 가상 예치를 놓고, 풀 A의 v1만 검토한 보고서 한 건이 있다고 가정합니다. A는 현재 v2를 사용하며 가격은 오라클 C를 참조하는 조건입니다. 실제 프로토콜·감사기관·보고서를 조사한 사례가 아닙니다.
| 확인 대상 | 이 예제에 주어진 근거 | 남는 질문 |
|---|---|---|
| 풀 A의 현재 v2 | 보고서는 A v1만 대상 | 변경 코드와 현재 구현이 검토 범위에 포함되는가 |
| 브리지 B | 해당 보고서 범위 밖 | 메시지 검증·담보·별도 보고서가 있는가 |
| 오라클 C | 이름만 의존성으로 표시 | 가격 갱신·장애·조작 가정이 검토됐는가 |
| 대출 D | 해당 보고서 범위 밖 | 담보 평가와 청산 조건은 무엇인가 |
| 화면·관리 권한 | 이 예제에 근거 없음 | 배포·업그레이드·서명 권한을 누가 통제하는가 |
가상 표의 조사 결과를 세 상태로 나눕니다. ‘A v1 보고서가 있다’는 확인된 사실, ‘현재 A v2를 사용한다’는 가정, ‘v1 보고서와 현재 v2 코드가 대응한다’는 아직 미확인인 항목입니다. 보고서의 제외 범위에 B·C·D가 들어 있다면 그 범위 밖까지 감사됐다고 표시하지 않습니다. 반대로 v1과 v2라는 이름 차이만으로 취약점을 발견했다고 쓰지도 않습니다. 다음에 확보할 것은 로고가 아니라 대상 commit·배포 구현·보고서 범위 사이의 대응 근거입니다.
실제 보고서를 읽을 때 남길 메모
문서의 대상 저장소·commit 또는 버전, 제외 범위, 미해결 항목, 확인 날짜를 적습니다. 현재 네트워크·주소·실행 구현과의 대응은 별도 근거가 필요하며 이름이 같다는 것만으로 같은 코드라고 판단하지 않습니다. Ethereum 개발 문서의 보안 안내도 감사를 추가 검토 수단으로 설명하며 모든 결함의 발견을 보장하지 않습니다. 이 글은 코드 감사나 특정 서비스의 안전 판정을 수행하지 않습니다.
스마트 계약은 자동 실행되는 공개 규칙이다
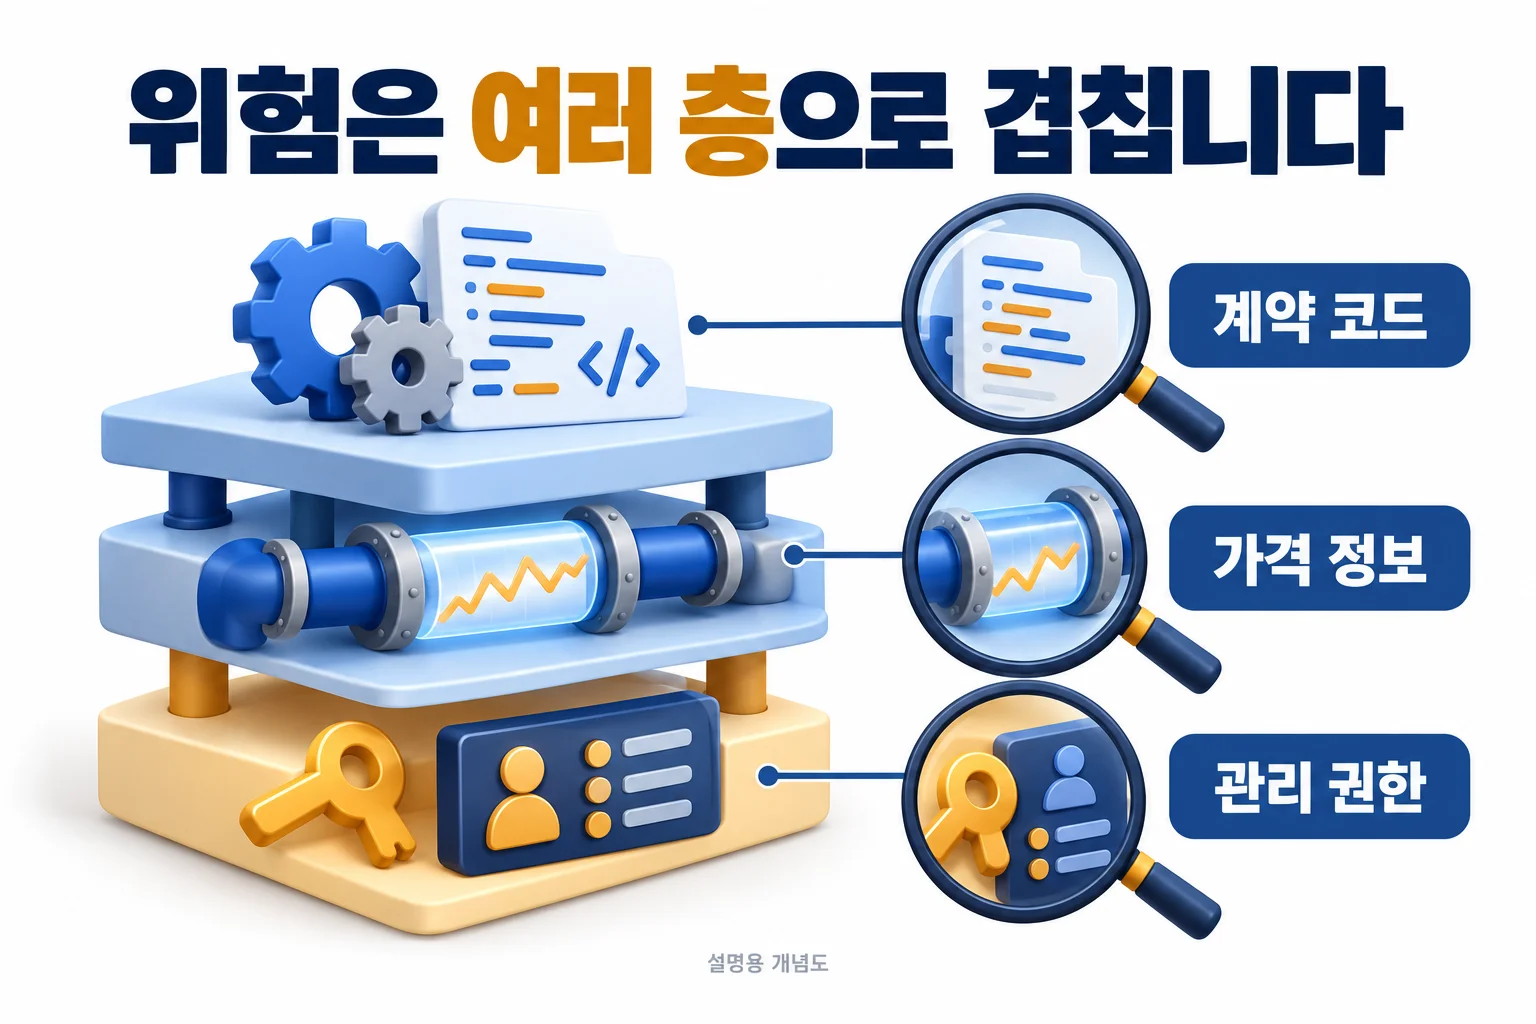
스마트 계약은 블록체인에서 실행되는 프로그램입니다. 사용자가 거래에 서명하면 계약은 정해진 조건에 따라 토큰을 이동하거나 담보를 계산하고, 대출·교환 같은 기능을 수행합니다. 실행 결과가 공개적으로 검증된다는 장점이 있지만 코드에 잘못된 조건이 있으면 그 오류도 그대로 실행될 수 있습니다.
‘코드가 곧 법’이라는 표현은 현실을 지나치게 단순화합니다. 많은 프로토콜에는 업그레이드 관리자, 긴급 정지 기능, 수수료 변경 권한이 있습니다. 인터페이스와 문서, 운영 주체의 결정도 사용자 결과에 큰 영향을 줍니다.
한 번의 예치에 여러 위험이 겹친다
- 계약 위험: 재진입, 권한 검사 누락, 계산 오류처럼 코드 자체의 결함이 있을 수 있습니다.
- 오라클 위험: 계약이 참고하는 외부 가격이 지연되거나 조작되면 잘못된 청산이 발생할 수 있습니다.
- 관리자 위험: 소수 키가 계약을 업그레이드하거나 자금을 이동할 수 있습니다.
- 결합 위험: 다른 토큰·브리지·대출 시장을 연결하면 한 곳의 문제가 전파될 수 있습니다.
- 유동성 위험: 표시된 자산 가치와 실제 청산 가능한 가격이 크게 달라질 수 있습니다.
감사는 안전 보증서가 아니다
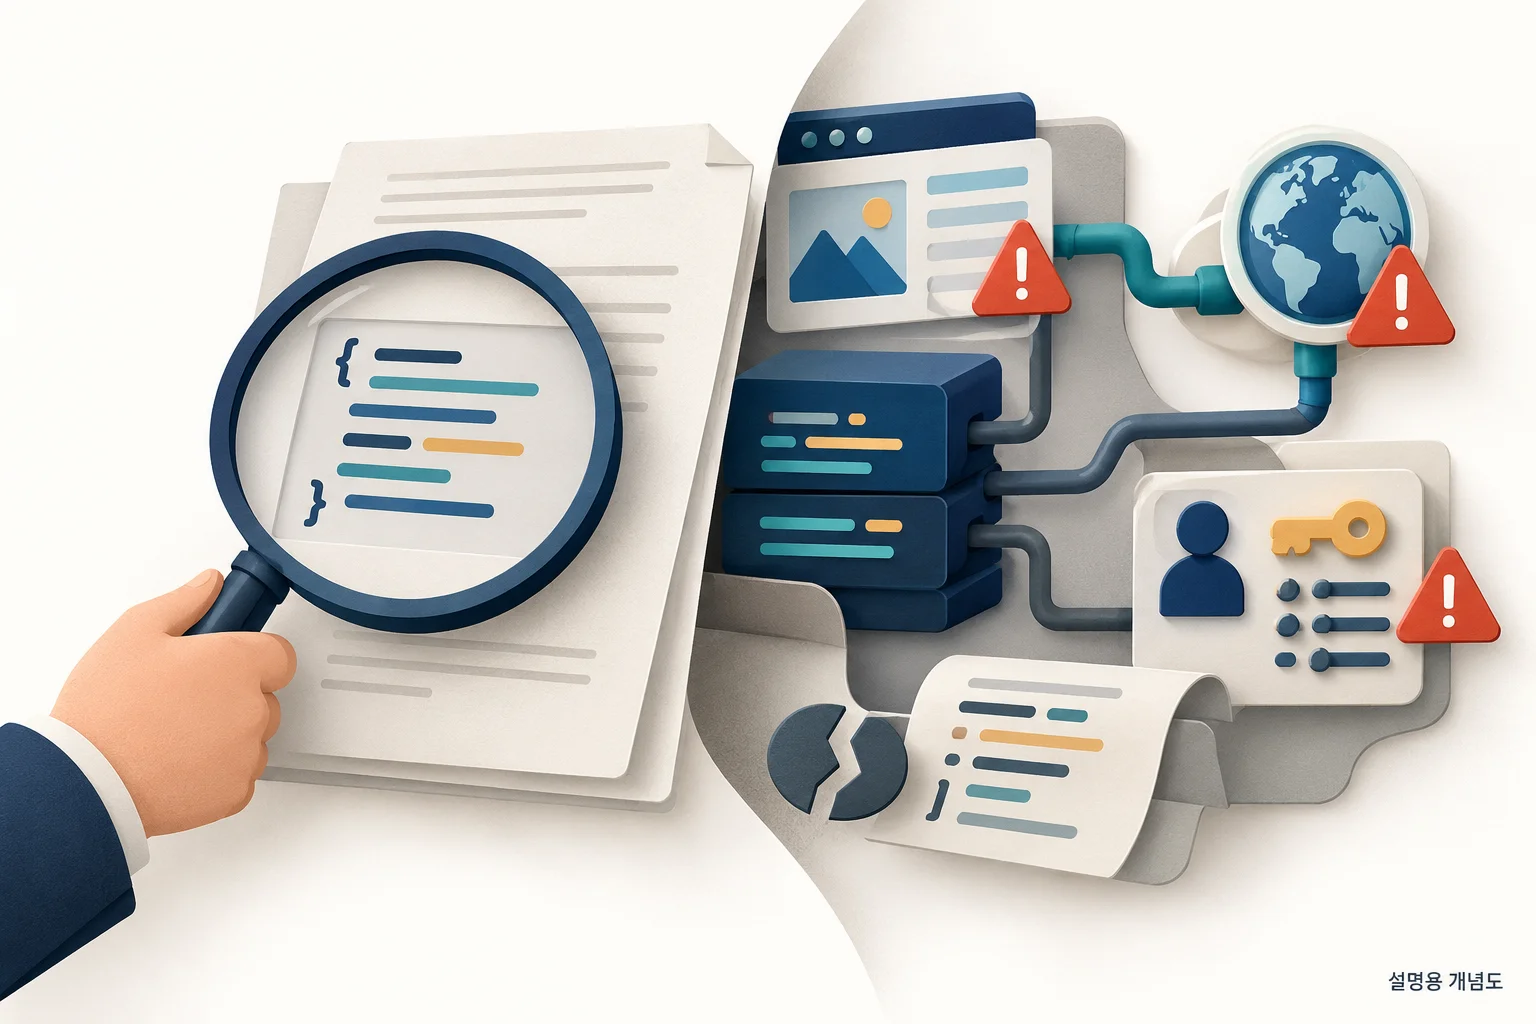
보안 감사는 독립 팀이 특정 시점의 코드와 범위를 검토한 결과입니다. 유용한 신호지만 모든 결함을 찾는다는 보장은 없습니다. 감사 이후 코드가 바뀌었거나, 감사 범위 밖의 프런트엔드·오라클·관리자 절차에 문제가 생길 수도 있습니다.
보고서의 대상 저장소·commit과 현재 배포 코드를 연결할 근거를 먼저 찾습니다. OpenZeppelin의 프록시 설명에서는 이용자가 호출하는 프록시 주소를 유지하면서 실행을 맡는 구현 계약을 교체할 수 있습니다. 따라서 같은 서비스 이름이나 같은 진입 주소가 보인다는 사실만으로 감사받은 구현이 지금도 실행된다고 결론 내릴 수 없습니다. OpenZeppelin FAQ: proxy와 implementation · 2026.10.25 대조
같은 주소·같은 프록시 코드인데 반환값은 1에서 2로 바뀌었습니다
2026-11-08, OpenZeppelin 5.4.0의 ERC1967Proxy·UUPSUpgradeable를 사용한 최소 예제를 solc 0.8.30으로 컴파일하고 EthereumJS VM 8.1.1의 로컬 메모리에서 실행했습니다. V1의 revision()은 1, V2는 2를 반환하도록 작성했습니다. 실제 네트워크 배포·지갑 서명·토큰 이동을 수행한 것이 아닙니다.
| 시도·상태 | 저장된 구현 | 반환값 | 해석 |
|---|---|---|---|
| 처음 V1 연결 | V1 | 1 | 교체 전 비교 기준 |
| 권한 없는 호출자의 V2 교체 요청 | V1 유지 | 1 | 요청 실패·상태 되돌림 |
| 예제 소유자의 V2 교체 요청 | V2 | 2 | 구현과 실행 결과 변경 |
| 코드가 없는 주소로 교체 요청 | V2 유지 | 2 | 요청 실패·이전 구현 유지 |
제목의 질문에 적용하면: 성공한 교체 전후에 프록시 주소와 프록시 런타임 코드의 Keccak-256 해시는 같았지만, ERC-1967 구현 슬롯의 주소와 그 구현 코드 해시는 달랐습니다. 따라서 화면의 진입 주소나 프록시 코드만 같다는 이유로 감사 대상 구현과 현재 구현이 같다고 판단할 수 없습니다. 실패한 교체 요청도 실제 교체와 구분해야 합니다.
관찰한 전체 주소와 코드 해시
- 변하지 않은 로컬 프록시 주소
- 0x39c2540cc64c8562269200ee459dc2853aab9d87
- 변하지 않은 프록시 코드 해시
- 0xae78f18957cbf671cf06e8cddd951b161107633cae248e9076992f2a8d4cfdc3
- V1 구현 주소·코드 해시
- 0x8f7a45ebde059392e46a46dcc14ab24681a961ea
0x7b0e069eddfce9cbbbcb30d4e051fbe4f7bd4623dd0d406fde865a5bf4c2a1ce - V2 구현 주소·코드 해시
- 0x15452ec016c4dc8c549e7fe6ff4b26324ea8b7a4
0x6b07eae09874d64b96547c891449166fffd371dafcc2c1978c0df5da893ee44d
주소는 이 격리 예제에서 생성된 값이며 실제 체인의 계약을 가리키는 안내가 아닙니다. 원문 결과에는 구현 슬롯·네 상태·되돌림·Upgraded 이벤트와 입력 소스·의존성 해시가 있습니다.
이 실험은 V1을 기준으로 두 구현의 차이를 관찰한 것입니다. V1이 실제 감사받았다는 뜻은 아니며, 특정 보고서의 commit이나 운영 계약을 인증하지 않았습니다. 예제의 고정 소유자 권한은 운영용 권한 설계가 아닙니다. 저장소 이전·초기화·비콘·투명 프록시·멀티시그·타임록의 안전성을 검사한 것도 아닙니다. OpenZeppelin 공식 프록시 설명의 ERC1967Proxy·UUPS 절과 이 예제의 범위를 구분합니다.
전체 관찰 결과 · 실행 코드 · 고정 package.json · 고정 package-lock.json
같은 상태를 새 폴더에서 직접 재현하기
위 네 파일을 아래 명령의 이름으로 받습니다. 확인한 환경은 Node 20.20.2·npm입니다. npm ci는 고정 의존성을 레지스트리에서 내려받으며 --ignore-scripts로 설치 스크립트를 실행하지 않습니다. 그 다음 실험 코드는 네트워크·RPC·개인키에 접근하지 않고 결과 파일도 쓰지 않습니다. 설치가 끝나면 네트워크 없이 실행할 수 있습니다.
mkdir proxy-identity-lab
cd proxy-identity-lab
curl -q --connect-timeout 5 --max-time 30 -fSLo package.json https://coinpunch.org/evidence/proxy-identity-package.json.txt
curl -q --connect-timeout 5 --max-time 30 -fSLo package-lock.json https://coinpunch.org/evidence/proxy-identity-package-lock.json.txt
curl -q --connect-timeout 5 --max-time 30 -fSLo reproduce-proxy-identity.mjs https://coinpunch.org/evidence/reproduce-proxy-identity.mjs.txt
curl -q --connect-timeout 5 --max-time 30 -fSLo proxy-results.txt https://coinpunch.org/evidence/proxy-identity-results-20261108.txt
npm ci --ignore-scripts
node reproduce-proxy-identity.mjs proxy-results.txt
다운로드 명령 정정 · 2026-11-09 사용자 curl 설정에 head가 있으면 이전 명령은 종료 코드가 0이어도 파일 본문 대신 HEAD 응답 헤더를 저장했습니다. 같은 이름의 가상 파일 네 개로 비교한 뒤, curl 공식 설명대로 -q를 첫 옵션에 두었습니다. 연결 5초·전체 30초 제한은 이 다운로드의 대기 상한이며 속도 측정값이 아닙니다. 환경 프록시까지 없애는 옵션은 아닙니다.
12개 루프백 다운로드·404 거절 기록 · 독립 비교 코드. 코드만 새 폴더에 받아 python3 check-proxy-download-client.py --output my-download-check.json으로 확인할 수 있습니다. Python 3·curl로 자기 임시 설정/서버만 사용하며 기존 출력·부모 설정을 덮지 않습니다. 원래 계약 코드·고정 의존성·네 상태 결과는 그대로이고 이번에 EVM을 다시 실행한 것은 아닙니다.
비교가 맞으면 PASS: published contract states, hashes, reverts and findings match가 나오고 JSON을 화면에 출력합니다. 관찰 상태·해시·되돌림·의존성 해시를 비교하며, 별도 표시하는 Node 패치 버전은 비교에서 제외합니다. JSON의 experiment_date는 이 공개 예제의 원실험일로 고정되어 있으며 재실행한 현재 시각이 아닙니다. Windows PowerShell에서는 curl 대신 curl.exe를 사용하세요. 기존 폴더·파일과 섞지 말고 새 실험 폴더를 사용합니다.
표시 수익률은 토큰 보상, 차입 수요, 레버리지에 따라 빠르게 변합니다. 원금 손실, 토큰 가격 하락, 청산과 보상 중단을 포함한 전체 결과를 봐야 합니다.
지갑을 연결하기 전 확인할 것
- 공식 도메인과 계약 주소를 여러 공식 채널에서 대조합니다.
- 업그레이드 권한과 관리자 키 보관 방식, 시간 지연을 확인합니다.
- 의존하는 오라클·브리지·담보 토큰을 목록으로 봅니다.
- 서명 요청이 단순 로그인인지 토큰 사용 승인인지 읽습니다.
- 현재 구현과 요청 권한을 확인하지 못했다면 금액이 작아도 연결·서명 판단을 보류합니다.
- 사용 후 불필요한 토큰 승인 권한을 점검하고 해제합니다.
작은 잔액과 작은 승인 한도는 같은 조건이 아닙니다. 기존 잔액 2T·승인 5T 예제처럼 현재 잔액만 보고 승인 범위를 판단하면 안 됩니다. 먼저 승인 대상과 한도, 현재 구현의 근거를 대조합니다. MetaMask의 승인 권한 설명도 요청 내용을 확인하도록 안내합니다. 이 글은 소액 실행으로 미확인 계약의 안전성을 입증하지 않습니다.
읽기 메모에는 네트워크, 호출 주소, 프록시 여부와 확인 근거, 구현 주소·버전, 감사 대상 버전, 확인일을 분리해 둡니다. 문서에서 대응 관계를 찾지 못하면 미확인으로 남깁니다. 이것은 조사 항목을 정리하는 방법이며 특정 계약을 분석·감사한 결과가 아닙니다. TVL이나 운영 기간을 그 빈칸의 대체 증거로 쓰지 않습니다.
예치 전에 자산 이동 경로 그려 보기
예치 버튼을 누르기 전에 자산 이동 경로를 한 줄로 그려 보면 숨은 의존성을 찾기 쉽습니다. 예를 들어 ‘토큰 A를 브리지로 옮김 → 래핑된 A를 교환 → 유동성 풀에 예치 → 영수증 토큰을 대출시장에 담보로 제공’하는 경로에는 브리지, 교환 계약, 풀, 가격 오라클, 대출 계약이 모두 포함됩니다. 마지막 화면이 하나여도 위험은 한 계약에만 있지 않습니다.
- 각 단계의 공식 계약 주소와 업그레이드 관리자를 적습니다.
- 가격을 공급하는 오라클과 가격 갱신 중단 시 동작을 확인합니다.
- 어느 토큰이 디페깅되거나 유동성이 마르면 다음 단계가 어떻게 영향을 받는지 봅니다.
- 정상 출금과 긴급 출금 경로, 대기 시간과 수수료를 확인합니다.
- 한 단계가 멈춰도 남은 자산에 접근할 수 있는지 점검합니다.
표시 APY가 같아도 연결된 계약과 외부 자산이 많을수록 확인해야 할 실패 지점은 늘어납니다.
편집자 의견
감사 보고서는 있다는 표시보다 현재 사용 경로와 검토 범위를 맞추는 데 먼저 쓰겠습니다. 본문의 가상 경로처럼 풀 한 버전의 보고서만으로 브리지·오라클·다른 버전까지 검토됐다고 채우면 중요한 빈칸을 감추게 됩니다.
보고서의 범위와 현재 구현의 대응을 확인하지 못했다면 그 항목은 미확인으로 남기겠습니다. 보고서가 없는 부분의 존재만으로 취약성을 확정하거나, 로고의 존재만으로 안전성을 확정하지 않습니다.