연결·서명·거래·승인은 서로 다르다
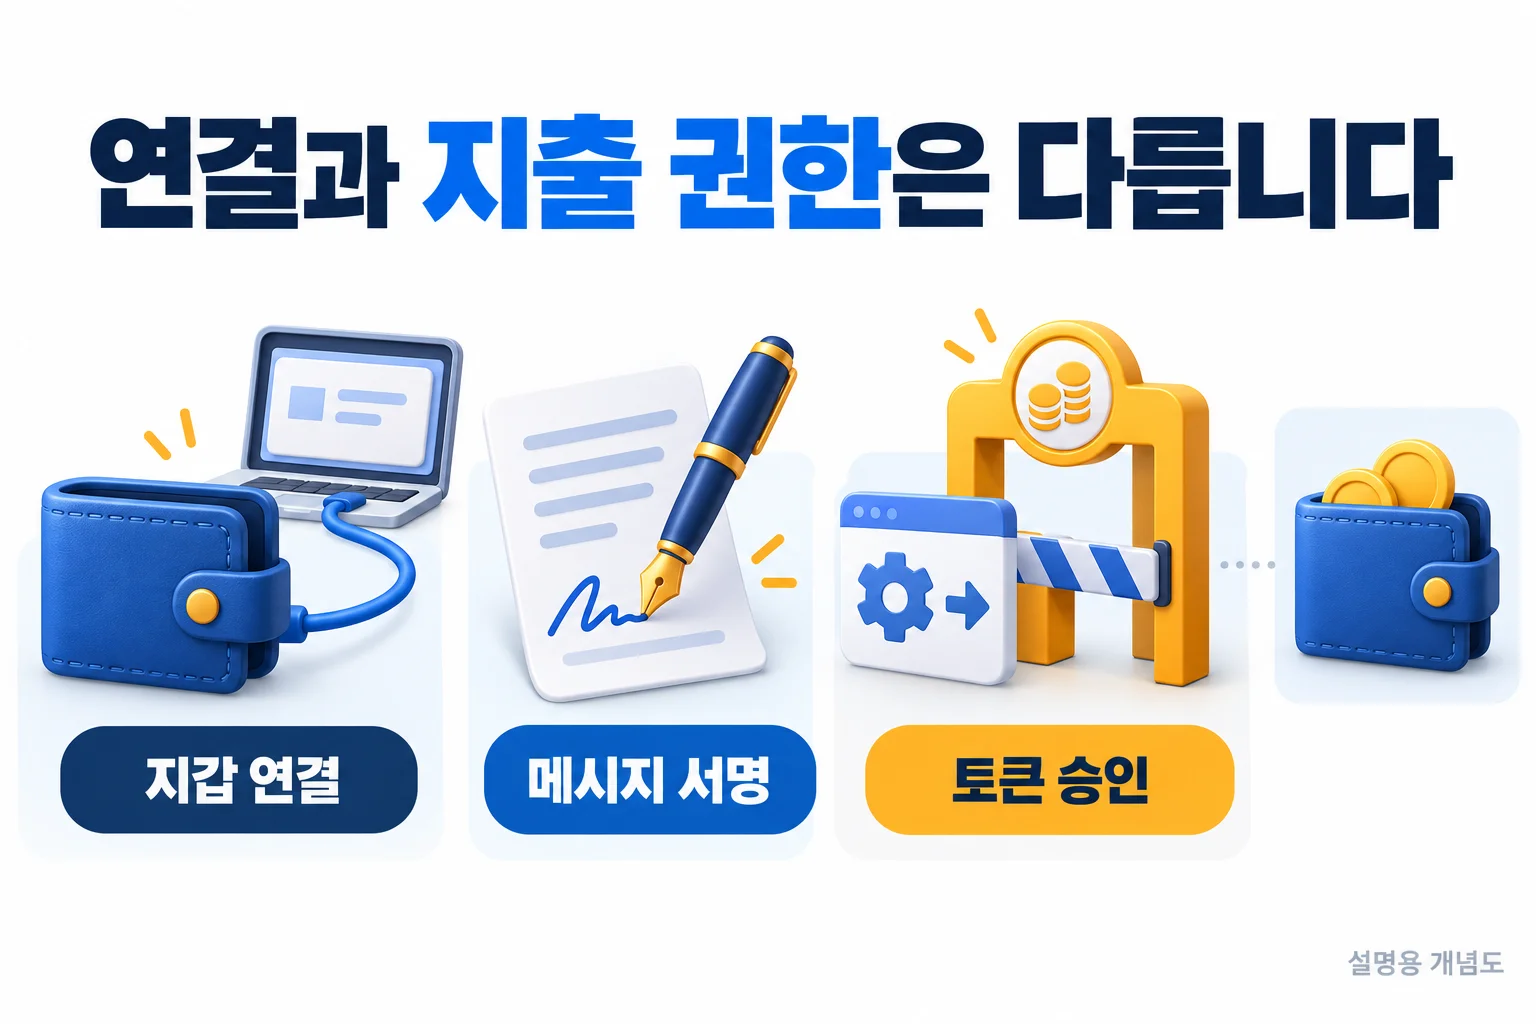
디앱에서 “지갑 연결”을 누르면 보통 사이트가 선택한 공개 주소와 그 주소의 공개 잔액·활동을 읽고, 지갑에 서명이나 거래 요청을 띄울 수 있게 됩니다. 연결만으로 곧바로 토큰을 가져갈 수 있는 것은 아니지만 다음 승인 요청을 보내는 통로가 열립니다. 따라서 연결 창의 사이트 도메인, 요청 계정, 네트워크를 먼저 확인해야 합니다.
연결, 서명, 거래, 토큰 승인은 서로 다릅니다. 연결은 사이트 접근 권한, 메시지 서명은 특정 문구에 대한 암호학적 동의, 거래 서명은 온체인 상태 변경 지시입니다. 토큰 승인은 스마트 계약이 정해진 자산을 대신 이동할 수 있게 하는 온체인 권한입니다. 지갑 화면에 “가스 없음”이라고 떠도 오프체인 서명이 무해하다는 뜻은 아닙니다.
“지금 사이트를 연결하는가, 메시지를 서명하는가, 자산 이동 권한을 주는가?”를 구분하면 단순 로그인처럼 보이는 화면에서 위험한 권한을 넘기는 실수를 줄일 수 있습니다.
ERC-20 승인은 사용 한도를 정한다
ERC-20 표준의 approve는 토큰 소유자가 spender라 불리는 주소에 사용 한도를 설정하는 기능입니다. 이후 그 주소나 계약은 transferFrom을 호출해 허용량 범위에서 토큰을 옮길 수 있습니다. 교환·예치 같은 기능에 필요한 구조지만, 승인 대상이 악성 계약이거나 나중에 침해되면 남아 있는 허용량이 위험 범위가 됩니다.
승인 금액이 현재 보유량보다 훨씬 큰 “무제한”에 가깝다면 나중에 같은 토큰을 더 받아도 권한이 계속 적용될 수 있습니다. 편의를 위해 정상 서비스도 큰 한도를 요청하지만 정상이라는 증거는 아닙니다. 가능하면 실제 작업에 필요한 수량만 설정하고, spender 계약 주소를 프로젝트의 공식 문서와 대조하며, NFT의 setApprovalForAll처럼 컬렉션 전체 관리 권한을 주는 요청은 목적과 맞는지 더 엄격히 봅니다.
같은 이름과 로고를 복제한 토큰이 존재할 수 있습니다. 승인 화면의 토큰·spender 계약 주소와 네트워크가 공식 정보와 일치하는지 확인하세요.
가상 요청 두 개를 읽기: 보유량과 승인 한도를 나누기
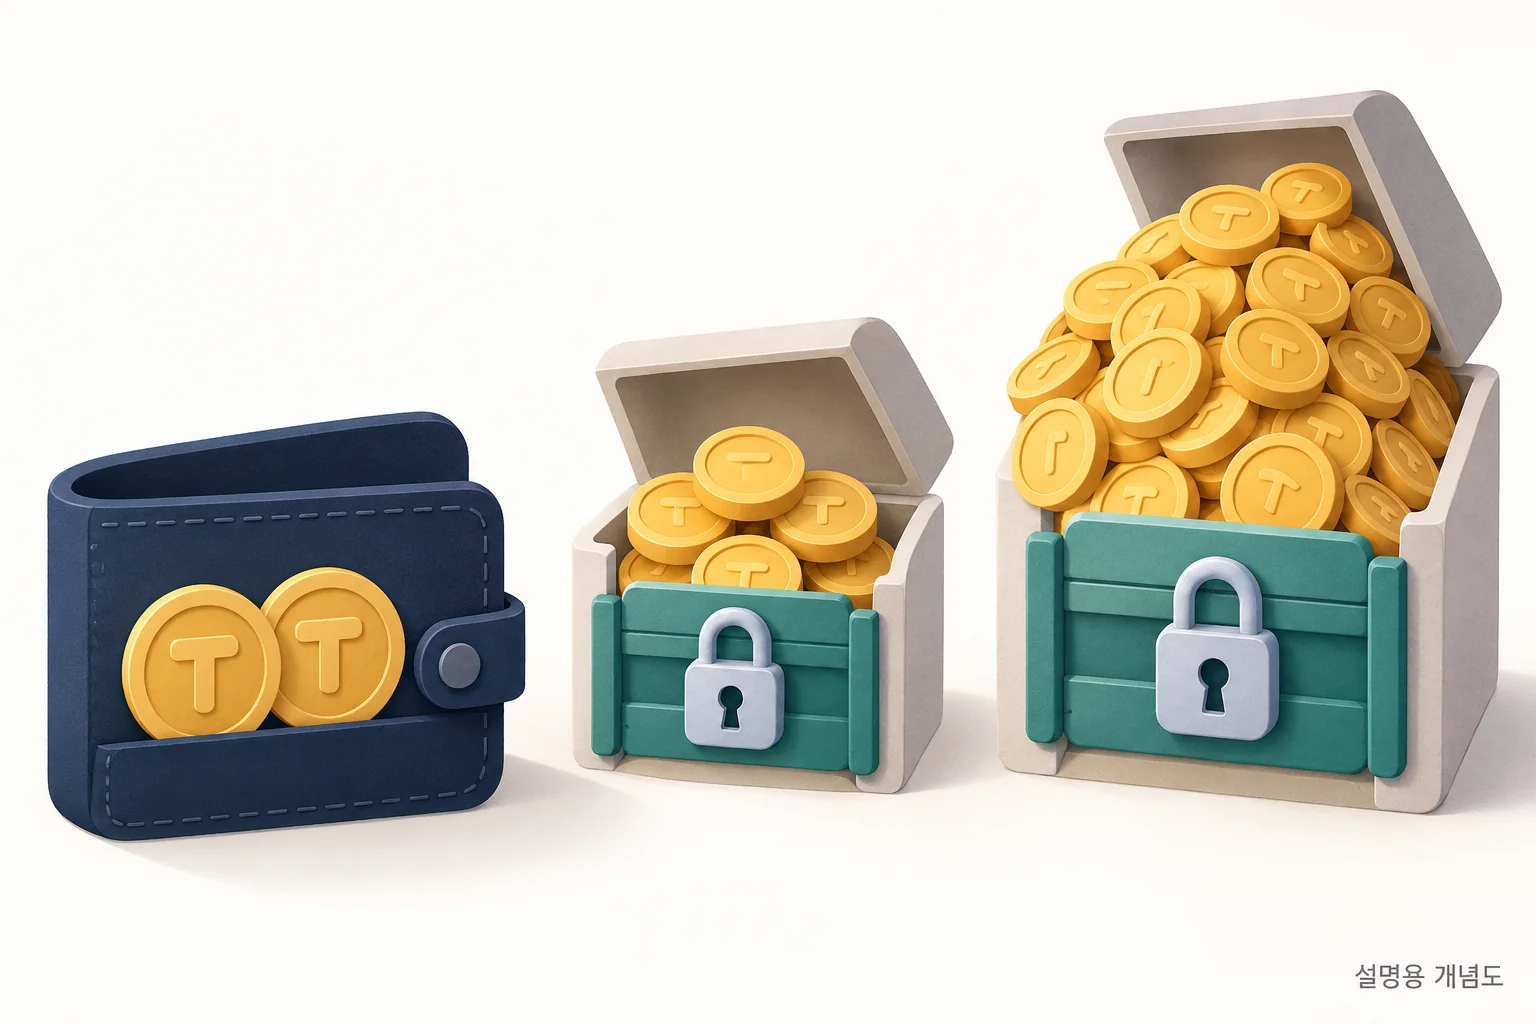
가상의 ERC-20 토큰 T가 decimals 6을 사용하고 내 표시 잔액이 2 T라고 하겠습니다. 요청 A의 approve 수량이 원시 정수 5000000이면 한도는 5 T입니다. 요청 B가 uint256 최댓값인 2^256−1이면 약속한 한도가 훨씬 큽니다. 잔액 2 T와 한도 5 T는 서로 다른 값이므로 잔액 화면만 확인해서는 요청 범위를 읽을 수 없습니다.
| 확인 항목 | 요청 A | 요청 B |
|---|---|---|
| 현재 잔액 | 2 T | 2 T |
| approve의 원시 수량 | 5000000 | 2^256−1 |
| decimals 6으로 읽은 한도 | 5 T | 매우 큰 별도 한도 |
| 연결 해제만 한 뒤 | 온체인 한도는 그대로 | 온체인 한도는 그대로 |
두 요청은 잔액과 한도를 읽는 예제입니다. ERC-20의 approve는 같은 owner·spender의 현재 한도를 새 값으로 바꾸며 덧셈을 뜻하지 않습니다. 가령 한도 5 T 상태에서 새 approve(3 T)가 적용되고 그 사이 전송은 없었다면 한도는 8 T가 아니라 3 T입니다. 반면 이전 한도가 사용된 뒤 새 승인이 적용되는 순서라면 이미 이동한 양까지 되돌리는 것은 아닙니다. 표준은 한도 변경의 경합을 경고하므로, 이 정수 예제를 승인 변경의 안전한 실행 절차로 사용하지 않습니다. 개별 토큰의 특수 전송 규칙도 검사하지 않았습니다. ERC-20 approve: 현재 allowance를 새 값으로 변경
무료 메시지 서명도 별도로 읽어야 합니다. ERC-2612 permit은 owner, spender, value, nonce, deadline과 체인·계약 도메인을 서명으로 묶어 한도 설정에 사용할 수 있게 합니다. 본인이 가스를 내지 않았다는 사실과 이후 제출될 권한이 없다는 사실은 다릅니다. 이미 서명한 permit의 무효화 여부도 현재 allowance가 0이라는 값만으로 단정하지 말고 해당 계약의 nonce·만료 조건과 지갑 공식 안내를 확인합니다. 모든 토큰이 ERC-2612를 지원하거나 모든 서명이 permit인 것은 아닙니다.
가상 입력·정수 환산·확인 범위 JSON을 제공합니다. 지갑 연결, 실제 서명, 승인 거래, 토큰 이동은 수행하지 않았습니다.
이전5를 쓴 뒤 새3을 승인하면 총8이 되는 순서를 실행했습니다
한도를3 LAB으로 바꿨는데 총8 LAB이 이동할 수 있을까요? 초기잔액20 LAB인 별도 상태 네 개를 만들고 호출 순서만 바꿨습니다. 이전5 LAB이 먼저 사용되고 새 approve(3)가 적용된 행에서는 수신자 합계가8 LAB이었습니다. 새 allowance값3이 과거 사용량까지3으로 제한한 것은 아닙니다.
| 고정 실행 순서(수량 LAB) | 수신자 최종 수량 | 마지막 한도 | 확인한 차이 |
|---|---|---|---|
| approve5 → approve3 → 사용3 → 추가1시도 | 3 | 0 | 추가1은 되돌림 |
| approve5 → 사용5 → approve3 → 사용3 | 8 | 0 | 이전5 + 이후3 |
| approve5 → 사용5 → approve0 → approve3 → 사용3 | 8 | 0 | 이미 쓴5는 철회로 반환되지 않음 |
| approve5 → approve0 → 이전5사용시도 → approve3 → 사용3 | 3 | 0 | 이전5사용은 한도 부족으로 되돌림 |
approve(0)을 넣더라도 그 전에 이미 성공한5 LAB전송은 되돌아오지 않았습니다. 반대로0설정 뒤 이전5를 사용하려는 호출은 이 구현에서 ERC20InsufficientAllowance로 실패했고 상태·이벤트가 남지 않았습니다. 0설정을 확인하는 것과 이전 소비 여부를 확인하는 것은 별도 질문입니다. ERC-20 표준의 한도 덮어쓰기와 0설정 권고를 이 결과와 함께 읽어야 합니다.
이것은 네트워크에서 경합을 관찰한 결과가 아닙니다. OpenZeppelin5.4.0·solc0.8.30·EthereumJS VM8.1.1의 Shanghai 메모리 상태에서 선택한 순서를18회 실행하고 호출 전후 잔액·한도·이벤트와 되돌림을 기록했습니다. 실제 지갑·개인키·RPC·메인넷·멤풀·전송 수수료·안전한 승인 절차를 시험하지 않았습니다. 앞의 잔액2 LAB·11호출 관찰은 별도 원자료로 유지합니다.
4순서·18호출 원시 결과 JSON · 실행 코드 · 고정 package.json · 고정 package-lock.json · ERC-20 approve
빈 폴더에서 package·lock의 .txt를 제거하고 실행 코드를 .mjs로 저장합니다. 아래 명령은 로컬 실험만 실행하며 결과 파일을 덮어쓰지 않습니다.
npm ci --ignore-scripts
node reproduce-approval-order-20261031.mjs my-approval-order.json
분석·실행 보강 2026.10.31. 기존 발행일·원자료 날짜는 유지합니다. AI를 코드·본문 작성과 검산 보조에 사용했으며 실제 실행·저장 관찰과 가상 조건을 구분합니다.
잔액·한도·되돌림을 실제 코드로 확인하기
숫자 환산과 계약 코드의 동작은 별도로 확인했습니다. 2026.10.29, OpenZeppelin Contracts 5.4.0의 ERC20을 상속한 시험용 LAB을 solc 0.8.30으로 컴파일하고 EthereumJS VM 8.1.1의 메모리 상태에서 호출했습니다. decimals는 6이며 1 LAB은 원시 정수 1000000입니다. 테스트 전용 발행 함수가 있는 고정 모형으로, 실제 사용을 위한 토큰이 아닙니다.
| 호출 | 결과 | 이후 소유자 잔액 | 이후 사용 한도 |
|---|---|---|---|
| 잔액 2에서 approve(5) | 성공 | 2 | 5 |
| 이어서 transferFrom(3) | 잔액 부족으로 되돌림 | 2 | 5 |
| 이어서 transferFrom(2) | 성공 | 0 | 3 |
| 시험 함수로 4를 추가 발행한 뒤 transferFrom(3) | 성공 | 1 | 0 |
| approve(5) 후 approve(3) | 합산이 아니라 덮어쓰기 | 1 | 3 |
| approve(0) 후 1 원시 단위 전송 시도 | 한도 부족으로 되돌림 | 1 | 0 |
첫 실패는 한도가 부족해서가 아닙니다. 5 LAB의 한도가 있어도 2 LAB의 잔액으로 3 LAB을 보낼 수 없었고, 실패 시 중간 변경도 되돌려져 한도 5 LAB이 유지됐습니다. 반대로 2 LAB을 보낸 뒤 남은 한도 3 LAB은 후속 시험 발행으로 잔액이 늘어났을 때도 적용됐습니다. 사용 한도와 지금 가진 수량을 모두 읽어야 하는 이유입니다.
실행 로그도 구분했습니다. 이 버전의 approve(5)는 Approval 이벤트를 남겼지만, 이후 transferFrom(2)는 Transfer만 남기고 한도를 3으로 줄였습니다. 마지막 Approval 이벤트의 값 5를 현재 allowance 3으로 읽으면 틀립니다. 또한 이 구현의 uint256 최댓값 승인은 후속 전송 뒤에도 최댓값으로 유지됐습니다. 이는 확인한 구현 버전의 동작이며 모든 토큰에 같은 최적화나 이벤트 방식이 있다는 뜻은 아닙니다.
같은 코드로 재현하기
별도 빈 폴더에 실행 코드, 고정 버전 package.json, 무결성 값이 있는 package-lock.json을 해당 파일명으로 내려받습니다. Node.js 20.20.2 환경에서 확인했습니다. npm ci는 npm 레지스트리에서 의존성을 내려받습니다. 그 다음 실행에는 RPC·지갑·복구 문구·개인키·외부 체인이 필요하지 않습니다. 기존 프로젝트의 package 파일을 덮어쓰지 마세요.
npm ci --ignore-scripts --no-audit --no-fund
node reproduce-approval-evm.mjs local-result.json
11개 호출의 입력·전후 원시 값·성공/실패·이벤트·컴파일 설정·출처 파일 해시를 공개합니다. 실행 시각을 제외한 cases를 대조할 수 있으며, 출력 파일이 이미 있으면 덮어쓰지 않습니다. 서명 거래나 메인넷 배포를 실행한 기록이 아니고 실제 MetaMask 화면·ERC-2612 permit·수수료형 토큰·프록시·보안 감수·실제 승인 경합은 시험하지 않았습니다. 기존 가상 환산 자료의 날짜는 유지했습니다.
11개 호출의 잔액·한도·이벤트를 나란히 읽기
아래는 방금 새 거래를 실행하는 계산기가 아니라, 위의 고정 관찰 원자료를 선택해 읽는 뷰어입니다. 기본 선택은 ‘잔액 2·한도 5에서 3 LAB 전송 실패’입니다. 원시 정수는 이 LAB 구현의 decimals 6으로 환산합니다.
선택한 기록의 원시 입력·전후 값 보기
어떤 값으로 현재 권한을 읽어야 할까요?
3번 기록을 고르면 전송 뒤 allowance는 3000000이지만 앞선 Approval 이벤트의 한도는 5000000임을 볼 수 있습니다. 7번은 새 approve(3)가 5에 더해지는 대신 3으로 바뀌는 기록이고, 11번은 이 구현에서 최댓값 한도가 줄지 않는 기록입니다. 따라서 이벤트의 마지막 숫자나 현재 잔액 하나만으로 남은 권한을 설명할 수 없습니다.
이벤트 생략과 최댓값 한도 처리는 실행한 OpenZeppelin 5.4.0 소스의 범위에서 읽습니다. 뷰어는 원자료를 다시 표시하며 실제 지갑 연결·서명·승인 철회나 다른 토큰의 현재 상태를 확인하지 않습니다.
두 관찰 시점의 상태를 비교하고 정수 차이로 검산하기
6번 approve5와 7번 approve3의 호출 후 상태를 기본으로 비교합니다. 한도는 5에 3이 더해지는 대신 5→3으로 바뀌어 B−A가 −2 LAB입니다. 입력·잔액·이벤트는 기존 2026-10-29 관찰이며 새 EVM 실행·지갑·RPC 조회가 아닙니다. 숫자는 원시 정수와 이 LAB의 decimals6 환산을 함께 봅니다.
| 상태 | A 호출 후 | B 호출 후 | B−A |
|---|---|---|---|
| 소유자 잔액 | 1 LAB / 1000000 원시 단위 | 1 LAB / 1000000 원시 단위 | 0 LAB / 0 원시 단위 |
| 수신자 잔액 | 5 LAB / 5000000 원시 단위 | 5 LAB / 5000000 원시 단위 | 0 LAB / 0 원시 단위 |
| 승인 한도 | 5 LAB / 5000000 원시 단위 | 3 LAB / 3000000 원시 단위 | -2 LAB / -2000000 원시 단위 |
떨어진 두 기록 사이에는 다른 호출이 있을 수 있습니다. 이 표의 차이를 한 번의 전송·승인 효과라고 단정하지 않습니다. 더 이른 기록을 B로 고르면 선택 순서의 산술일 뿐, 실제로 과거 상태를 복원한 것이 아닙니다. 마지막 Approval 이벤트와 현재 allowance도 서로 다른 자료입니다.
선택은 이 탭의 메모리에서 처리하며 자동 저장·서버 전송하지 않습니다. JSON 저장을 누르면 두 선택의 원자료·원본 관찰 해시·단위·정수 차이를 기기에 내려받습니다. uint256 최댓값은 숫자형 반올림을 피하도록 파일에서도 문자열로 남깁니다.
독립 정수 검산 코드 · 기존 관찰에서 추출한 비교 입력 · 보존한 원본 관찰
python3 verify-approval-comparison.py coinpunch-observation-comparison.json approval-comparison-input-20261105.txtPython3 표준 라이브러리로 두 파일의 선택 기록·원시 정수·LAB 환산만 대조합니다. 실제 지갑의 권한·자산·보안이나 임의로 바꾼 원자료의 진위를 인증하지 않습니다. 기존 원자료·발행일·관찰일은 유지했습니다.
가스비 없는 서명도 권한이 될 수 있다
서명 피싱은 사용자가 무료 민팅, 에어드롭 확인, 로그인이라고 믿도록 만든 뒤 실제로는 자산 처분에 활용할 수 있는 메시지에 서명하게 합니다. 일부 오프체인 서명은 블록체인에 즉시 나타나지 않고, 공격자가 유효기간 안에 나중에 사용할 수 있습니다. “가스비가 없으니 안전하다”거나 “지갑에서 경고가 없으니 안전하다”는 결론을 내릴 수 없는 이유입니다.
확인 화면에서 사이트 원본 도메인, 요청 계정과 체인, 요청 유형, spender, 자산 종류와 한도, 만료 시각을 읽습니다. 내용이 사람이 읽기 어렵거나 예상한 행동과 다르면 거절하고 공식 문서에서 기능을 다시 찾습니다. 하드웨어 지갑은 키가 기기 밖으로 나가는 일을 줄이지만, 사용자가 악성 권한을 직접 확인해 서명하면 그 의도까지 대신 판단해 주지는 않습니다.
- 검색 광고·메신저 링크 대신 저장한 공식 주소에서 시작합니다.
- 큰 자산 보관 계정과 새 디앱을 시험하는 소액 계정을 분리합니다.
- 예상하지 못한 서명 창은 닫고 원인을 확인합니다.
연결 해제와 승인 철회는 별도 작업이다
지갑의 연결 목록에서 해당 사이트를 해제하면 지갑이 제공하던 계정 연결 권한을 거둘 수 있습니다. 사이트 화면의 로그아웃과 지갑의 권한 해제가 같은 동작인지도 확인합니다. 이미 사이트에 전달된 주소나 공개 체인의 거래 내역까지 삭제·비공개로 바뀌는 것은 아닙니다. 알려진 주소의 잔액과 거래는 지갑 연결 없이도 탐색기로 조회할 수 있습니다. 또한 이미 블록체인에 기록된 토큰 허용량은 자동으로 사라지지 않습니다. 반대로 승인을 철회해도 사이트 연결 목록에는 남을 수 있습니다. 두 목록을 별도로 관리해야 합니다.
현재 allowance만으로는 미제출 서명의 효력을 판단할 수 없습니다. 확인 항목과 예외는 앞선 ERC-2612 설명에서 따로 정리했습니다.
| 조치 | 바뀌는 것 | 바뀌지 않는 것 |
|---|---|---|
| 연결 해제 | 사이트의 계정 연결·요청 권한 | 기존 온체인 토큰 승인 |
| 승인 철회 | 특정 spender의 토큰 허용량 | 다른 토큰·체인의 승인과 사이트 연결 |
수상한 승인을 했다면
수상한 승인을 했거나 서명 뒤 예상치 못한 이동이 보이면 해당 사이트와의 상호작용을 멈추고 공식 탐색기에서 거래 해시, spender, 남은 허용량을 확인합니다. 아직 자산이 남아 있다면 신뢰할 수 있는 깨끗한 기기에서 불필요한 승인을 철회하거나 새 지갑으로 옮길 필요가 있는지 지갑의 공식 사고 대응 안내에 따라 판단합니다. 공격자가 키 자체를 알게 된 경우에는 승인 철회만으로 충분하지 않을 수 있습니다.
- 거래 해시·서명 요청 화면·사이트 주소·발생 시각을 보존합니다.
- 같은 비밀번호를 쓴 거래소·이메일 계정은 공식 앱에서 비밀번호와 이중 인증을 점검합니다.
- 복구 문구를 입력했다면 그 지갑은 더 이상 비밀이 아니라고 보고 새 복구 문구의 안전한 지갑을 준비합니다.
- “자산을 되찾아 주겠다”며 선입금이나 복구 문구를 요구하는 2차 사기를 경계합니다.
표준적인 approve로 허용량을 바꾸는 것은 새 상태를 기록하는 거래이지 이전 승인 기록을 블록체인에서 지우는 행위가 아닙니다. 권한을 줄여도 이미 완료된 자산 이동이 자동으로 되돌아오지는 않습니다. 어떤 연결·서명·승인·전송이 실제로 있었는지 나누어 기록해야 아직 확인할 상태를 정할 수 있습니다.
편집자 의견
지갑 요청을 읽을 때는 연결 여부보다 누구에게 어떤 권한을 어느 범위까지 주는지를 먼저 보겠습니다. 보유 수량과 승인 한도는 다른 값이라, 현재 잔액이 적다는 이유만으로 요청 권한도 작다고 판단할 수 없습니다.
연결 해제와 승인 철회를 같은 조치로 기록하지 않겠습니다. 어떤 서명이나 거래가 이미 완료됐는지 확인되지 않았다면 권한이 사라졌다는 결론도 보류하는 편이 낫습니다.
확인한 원자료
보완 기록
· 연결 해제가 공개 주소·과거 거래를 숨기는 조치가 아님을 명확히 하고, 가상 승인 한도와 ERC-2612 서명 확인 항목을 보완했습니다.