앞뒤가 같은 두 문자열로 주소 축약 표시의 빈틈 확인하기
전체 문자열을 대조해야 하는 이유를 직접 만든 두 입력으로 확인합니다. 다음은 학습용 문자열이며 송금 대상이나 실제 사고 주소가 아닙니다. 지갑에 입력하거나 자산을 보내지 마세요.
A: 0x123456000000000000000000000000000000abcdB: 0x123456000000000000000100000000000000abcd
둘 다 0x123456…abcd로 축약되지만 가운데 한 글자가 다릅니다. 앞뒤가 일치한다는 검사와 42자 전체가 일치한다는 검사는 서로 다른 질문입니다. FBI의 주소 포이즈닝 경고는 최근 거래 기록의 유사 주소가 복사를 유도하는 위험을 설명합니다. 위 문자열은 해당 경고에서 가져온 피해 기록이 아닙니다.
| 확인한 것 | 그 확인으로 남는 질문 |
|---|---|
| 앞뒤 표시가 같음 | 가운데를 포함한 전체 문자열이 같은가 |
| 전체 주소가 같음 | 원래 확인한 상대의 주소인가, 같은 네트워크인가 |
| 소액 시험 전송 완료 | 본 송금에도 같은 주소·네트워크·자산을 유지했는가 |
사고 기록에는 공개 식별자와 비밀을 나눠 적습니다
제보에는 공개 식별자인 거래 ID·네트워크·시각·도메인·상대의 요구 내용을 남깁니다. 복구 문구·개인키·인증번호는 증빙이 아닙니다. 주소가 달랐다는 사실, 누구의 주소인지, 회수할 수 있는지는 각각 다른 질문입니다. 실제 대응 창구는 해당 플랫폼의 공식 보안 안내와 거주 지역 기관에서 독립적으로 확인하고, 먼저 연락 온 복구업자에게 증빙을 보내지 않습니다.
가상 입력·계산 결과 원문과 네트워크 없이 검산하는 Python 코드를 제공합니다.
주소가 다른 위치를 직접 찾아보기
위 A를 기준으로 비교 문자열을 바꿉니다. 중간 한 글자·앞뒤·길이 중 무엇을 바꾸었는지와, 축약 표시가 그 차이를 드러내는지 확인하세요. 실제 주소를 넣는 칸이 없는 학습용 비교입니다.
기준 A 비교 문자열
출처를 잘못 골랐나요, 붙여넣은 값이 바뀌었나요?
전체 문자열을 비교할 때는 원래 확인한 주소·복사한 값·최종 붙여넣은 값을 분리합니다. 아래 A·B는 위와 같은 가상 문자열입니다. 실제 클립보드를 읽거나 지갑을 열지 않습니다.
문자열이 같다고 상대가 확인되지는 않습니다
두 입력이 완전히 같아도 처음 복사한 출처가 공격자의 최근 거래 기록이라면 같은 잘못된 대상을 반복 확인했을 수 있습니다. 이 도구는 고정된 소문자 16진수 예제의 길이·문자 위치만 비교합니다. EIP-55 체크섬, 상대 신원, 체인·토큰 호환성이나 실제 주소의 안전성은 판정하지 않습니다.
원래 주소·복사값·최종 입력을 나누어 확인하기
확인할 값은 세 가지입니다. 원래 독립된 경로에서 확인한 주소, 방금 복사한 문자열, 송금 화면에 최종 입력된 문자열입니다. 앞의 두 값이 같은지와 뒤의 두 값이 같은지는 다른 검사입니다. 최근 거래 목록에서 잘못 고른 B를 다시 B와 비교하면 복사 과정에는 차이가 없어도 원래 대상 A를 확인한 것은 아닙니다.
FBI의 주소 포이즈닝 경고는 닮은 주소가 기록에 섞여 잘못 복사될 위험을 설명합니다. 학습용 A→B 경로는 붙여넣은 문자열이 달라진 가정이지, 같은 공격 방식이나 악성코드 감염을 실제로 발견했다는 자료가 아닙니다. 처음 고른 출처가 잘못된 경우와 값이 바뀐 경우를 섞어 진단하지 않습니다.
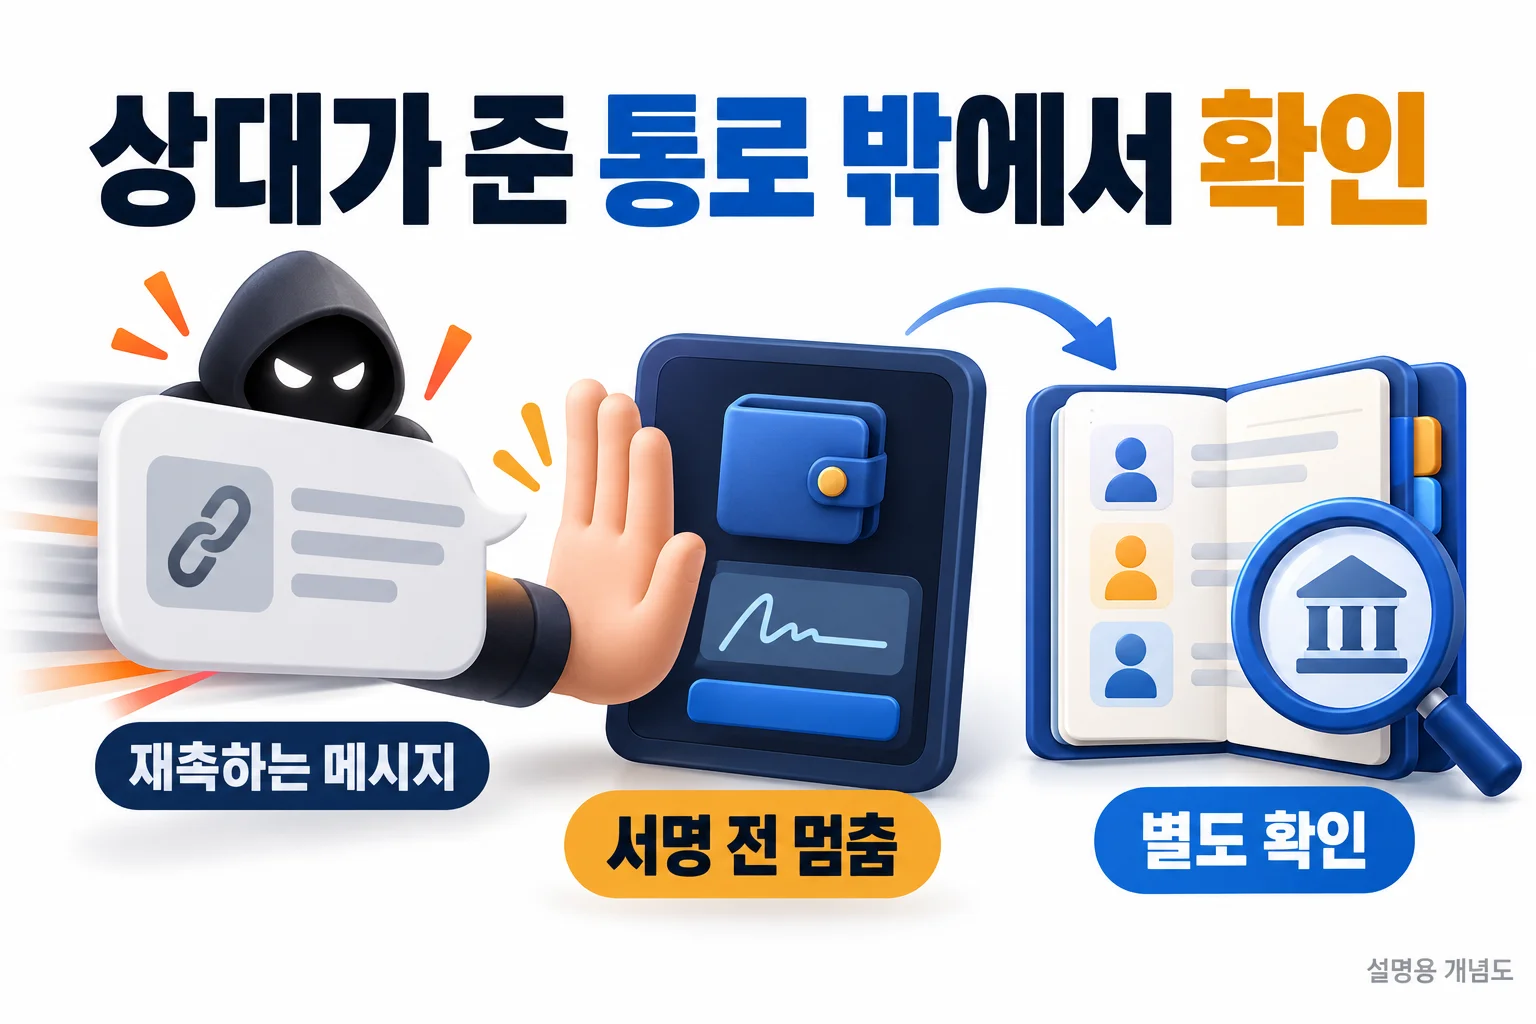
먼저 연락해 온 상대가 복구 문구·개인키를 보내 달라거나, 일회용 인증번호를 말해 달라거나, 자산을 상대가 준 “안전 지갑”으로 옮기라고 하면 중단하고 별도 공식 경로에서 확인하세요. 본인이 직접 연 공식 로그인 화면에 코드를 입력하는 절차와, 통화·메시지 상대에게 비밀 코드를 알려 주는 행위를 구분합니다. 상대가 통화를 끊지 못하게 하거나 비밀 유지를 요구하면 더욱 의심해야 합니다.
상대가 준 통로 밖에서 확인한다
메시지 안의 링크나 전화번호로 진위를 확인하면 공격자가 만든 같은 통로로 돌아갈 수 있습니다. 대화를 끊고 주소를 직접 입력하거나 이전에 저장한 북마크, 공식 앱의 고객지원 메뉴처럼 독립된 경로에서 확인합니다. 철자가 한 글자 다른 도메인, 하위 도메인 앞부분에 브랜드명을 끼운 주소, 지나치게 새 도메인을 주의합니다. 앱스토어에 있다는 사실이나 소셜미디어의 인증 배지도 단독 증거가 아닙니다.
토큰은 이름과 로고가 같아도 계약 주소가 다를 수 있습니다. 프로젝트의 공식 문서가 제시한 계약 주소를 전체 비교하고, 지갑에 저절로 표시된 낯선 토큰의 메모나 URL을 누르지 않습니다. FBI가 경고한 주소 포이즈닝은 과거 거래 목록에 앞뒤 문자가 비슷한 공격자 주소를 심어 복사를 유도합니다. 최근 기록에서 주소를 복사하지 말고 원래 청구서나 저장된 주소와 전체 문자열을 대조한 뒤 소액 시험 전송을 고려합니다.
자주 반복되는 네 가지 미끼
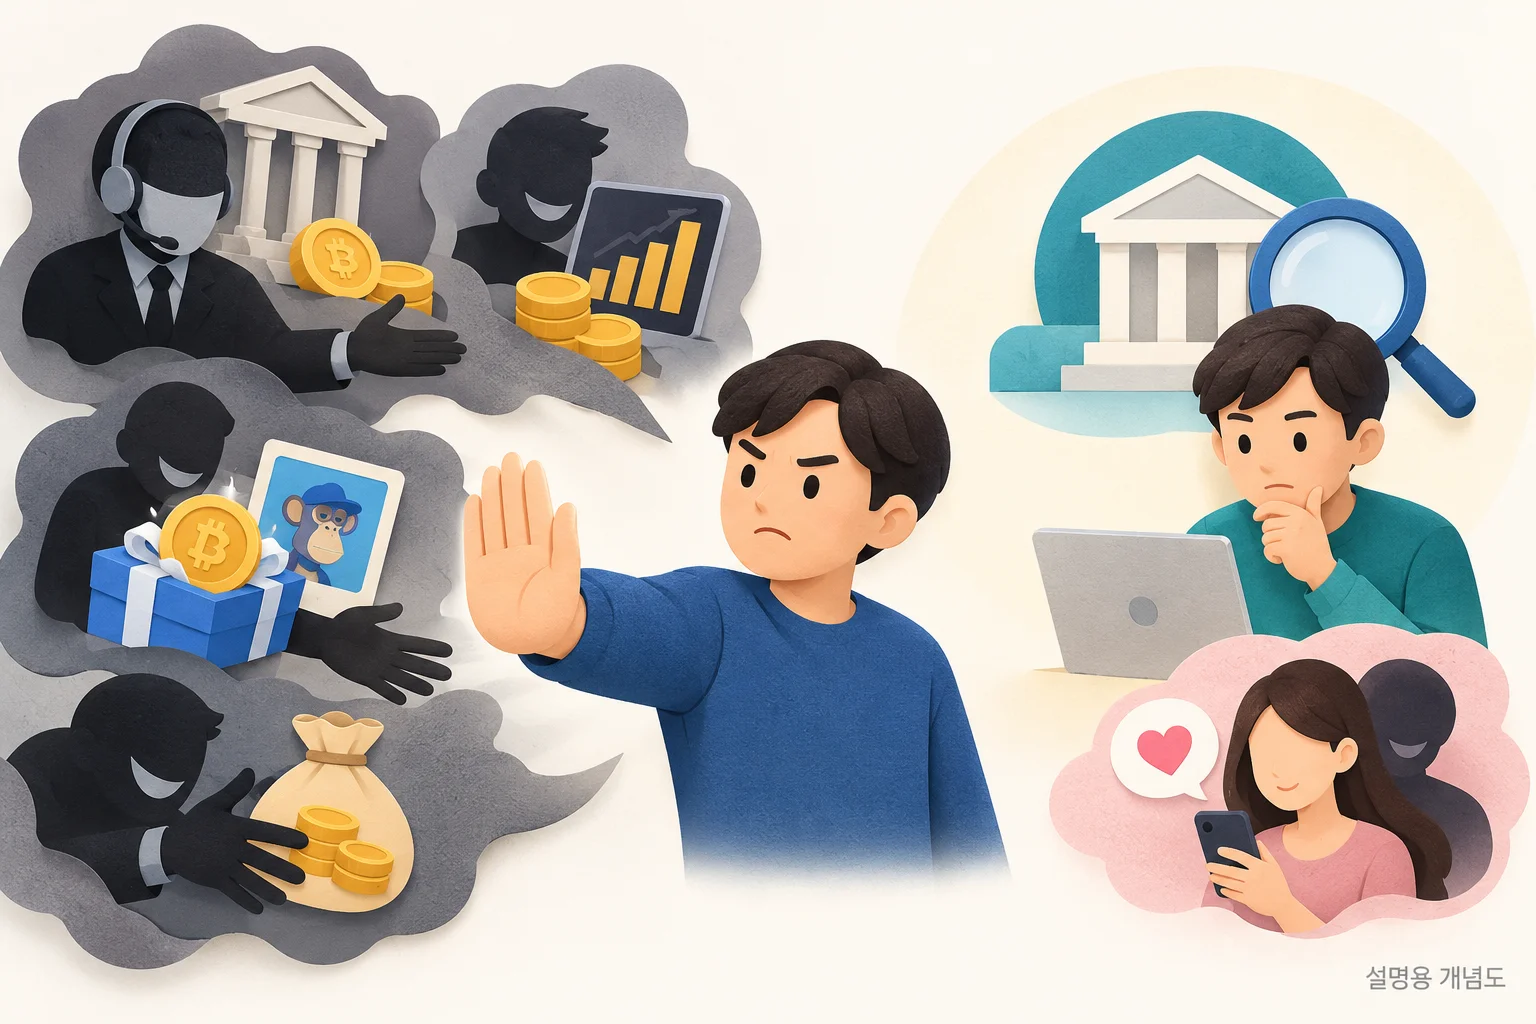
| 미끼 | 대표 문구 | 멈춰야 할 지점 |
|---|---|---|
| 기관·고객센터 사칭 | 계정 보호를 위해 코인을 이동하라 | 공식 앱을 직접 열어 별도 문의 |
| 가짜 투자 플랫폼 | 수익 보장, AI 자동매매, 내부 정보 | 추가 입금·출금세 요구를 거절 |
| 무료 토큰·NFT | 지금 연결해 보상을 청구하라 | 낯선 URL·서명 요청을 닫기 |
| 복구 대행 | 선수수료를 내면 전액 회수 | 피해자를 다시 노리는 2차 사기 의심 |
특히 정부·수사기관·거래소 직원을 사칭해 QR 코드나 지갑 주소를 주고 송금을 지시하는 경우, 원격제어 앱을 설치시키는 경우, 출금을 위해 세금·보증금·검증비를 먼저 내라는 경우는 전형적인 위험 신호입니다. 누군가 화면을 공유한 채 거래 단계를 하나씩 지시한다면 즉시 중단하고, 신뢰하는 사람과 상황을 다시 검토합니다.
송금 주소를 확인하는 세 단계
주소를 복사하기 전부터 최종 입력 뒤까지 확인 지점을 나눕니다. 어느 한 단계의 일치가 나머지 단계를 대신하지 않습니다.
- 비교 기준 확보: 최근 거래 목록이 아닌 원래 확인한 경로에서 전체 주소를 확보했는지 봅니다.
- 최종 입력 대조: 복사한 값과 실제 입력된 값을 원래 기준과 각각 비교합니다. 축약 표시만 맞추지 않습니다.
- 남은 조건 확인: 같은 문자열이어도 수취인 신원·네트워크·자산은 별도입니다. 미확인 조건을 주소 일치로 통과시키지 않습니다.
소액 시험 전송을 했다는 사실도 수취인 신원을 대신 확인하지는 못합니다. 최근 목록에서 잘못 복사한 공격자 주소로 시험하면 그 잘못된 주소로 전송이 가능하다는 것만 확인할 수 있습니다. 먼저 원래 확보한 상대의 독립된 경로에서 네트워크와 전체 주소를 대조해야 합니다. 설명되지 않는 권한 요청이 남으면 서명이나 추가 송금을 진행하지 않습니다.
피해가 의심되면 증거부터 보존한다
이미 의심스러운 행동을 했다면 추가 송금과 해당 사이트의 사용을 즉시 멈춥니다. 사기범에게 따지기 전에 거래 해시, 송수신 주소, 자산과 수량, 날짜·시각, 도메인, 이메일 원문, 채팅과 화면 캡처를 보존합니다. 계정 비밀번호나 인증번호를 넘겼다면 링크가 아닌 공식 앱에서 비밀번호를 바꾸고 로그인 세션과 이중 인증을 점검하며, 거래소·지갑 제공자의 공식 보안 채널에 연락합니다.
주소가 달랐다는 사실만으로 개인키 유출이나 토큰 승인까지 있었다고 단정하지 않습니다. 연결·서명·승인이 함께 있었다면 연결 해제와 승인 철회의 범위를, 복구 수단이나 키 노출이 의심되면 계정 생성 경로와 복구 문구의 역할을 따로 확인하세요. 신고·지원에는 비밀정보 대신 공개 거래 식별자와 경위를 구분해 남깁니다.
피해 사실을 공개한 뒤 “해커가 되찾아 준다”, “정부가 자금을 동결했다”며 비용을 요구하는 연락이 올 수 있습니다. 추가 입금이나 복구 문구를 요구하면 응하지 마세요.
편집자 의견
주소를 다시 확인할 때는 최근 거래 기록의 편의보다 원래 확보한 상대의 경로를 우선하겠습니다. 가상 문자열 두 개는 앞뒤 축약 표시가 같아도 전체가 달라, 익숙해 보이는 표시만으로 대상을 확인할 수 없었습니다.
전체 문자열이 일치해도 그 주소의 상대와 의도가 확인됐다는 뜻은 아닙니다. 사고가 의심되면 공개 식별자와 경위를 보존하되 복구 문구·개인키를 확인 요청 자료에 포함하지 않겠습니다.
확인한 원자료
2026.10.30 편집: 주소의 출처·복사값·최종 입력을 나누는 가상 경로 3개를 추가하고, 제목과 직접 관계가 약한 일반 사기 설명과 반복 대응 문단을 줄였습니다. 기존 A·B·원자료·발행일과 4개 문자 비교 예제는 유지했습니다. 실제 지갑·클립보드·송금·악성코드 검사는 하지 않았습니다.